A Cydome alertou para a exposição de credenciais associadas a empresas marítimas, portos, operações offshore e entidades ligadas à energia no âmbito do caso FortiBleed, uma campanha relacionada com dispositivos Fortinet que levou a agência norte-americana CISA a recomendar medidas de reforço de segurança.
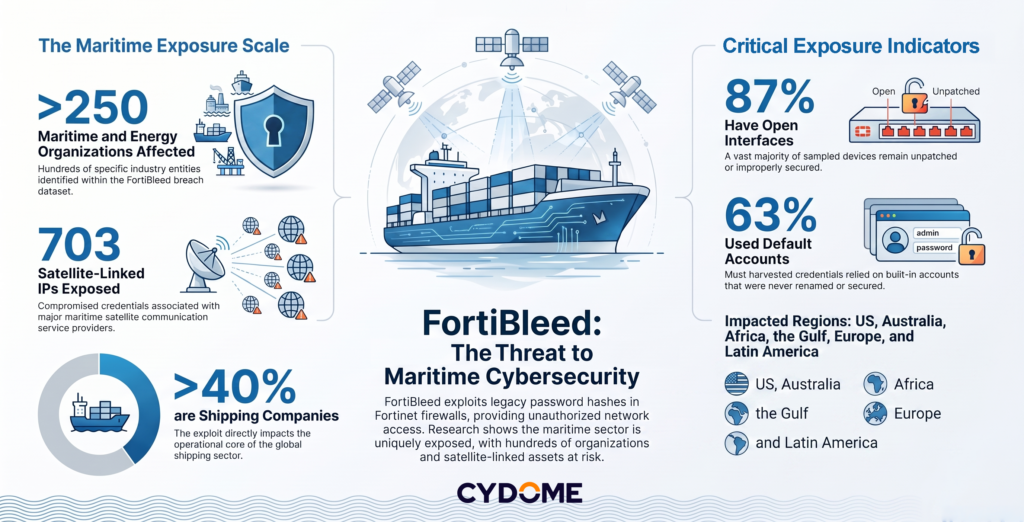
Segundo a empresa de cibersegurança marítima, a sua equipa de threat intelligence identificou mais de 250 organizações marítimas e energéticas cujas credenciais Fortinet surgem no conjunto de dados associado ao FortiBleed.
A análise da Cydome indica ainda a presença de 703 endereços IP ligados a comunicações por satélite e associados a prestadores de serviços que servem operações marítimas, um ponto particularmente sensível num sector dependente de conectividade remota, navios, portos, centros de operação e cadeias logísticas internacionais.
De acordo com a empresa, a exposição abrange diferentes áreas da actividade marítima. As companhias de shipping e freight representam 41,5% das entidades identificadas, seguindo-se os serviços marítimos e offshore, com 31,2%. A lista inclui ainda estaleiros e construção naval, portos e logística marítima, pescas e aquacultura, transporte de passageiros e entidades governamentais ou ligadas à marinha.
A Cydome refere que 87% dos dispositivos analisados mantinham interfaces abertas à Internet e que 63% usavam contas por defeito ou credenciais que não terão sido devidamente alteradas ou protegidas. A empresa sublinha que a actualização de software, por si só, pode não eliminar o risco se as credenciais comprometidas continuarem válidas.
A CISA publicou em Junho um alerta a recomendar o reforço de segurança em dispositivos Fortinet, na sequência de relatos de exposição de credenciais associadas a milhares de equipamentos. Entre as medidas recomendadas estão a alteração de palavras-passe, a invalidação de sessões activas, a activação de autenticação multifactor e a revisão de acessos e configurações.
A Fortinet reconheceu a existência de uma campanha de recolha de credenciais dirigida a firewalls e VPN, mas enquadrou os dados como relacionados com incidentes anteriores e com tentativas de brute force ou reutilização de credenciais. Ainda assim, especialistas em cibersegurança têm recomendado que as organizações afectadas tratem o caso como uma exposição relevante e procedam a auditorias internas.
No sector marítimo, a Cydome considera que o risco é agravado pela dependência de sistemas remotos, redes distribuídas, comunicações por satélite e infra-estruturas críticas com exposição permanente à Internet. A empresa alerta que credenciais válidas podem permitir acessos não autorizados a redes, sistemas administrativos ou ambientes operacionais.
A presença de uma organização no conjunto de dados não significa, por si só, que tenha havido intrusão efectiva ou impacto operacional. No entanto, a exposição de credenciais deve ser tratada como uma vulnerabilidade potencial, sobretudo em sectores críticos como o transporte marítimo, a logística portuária, os serviços offshore e a energia.
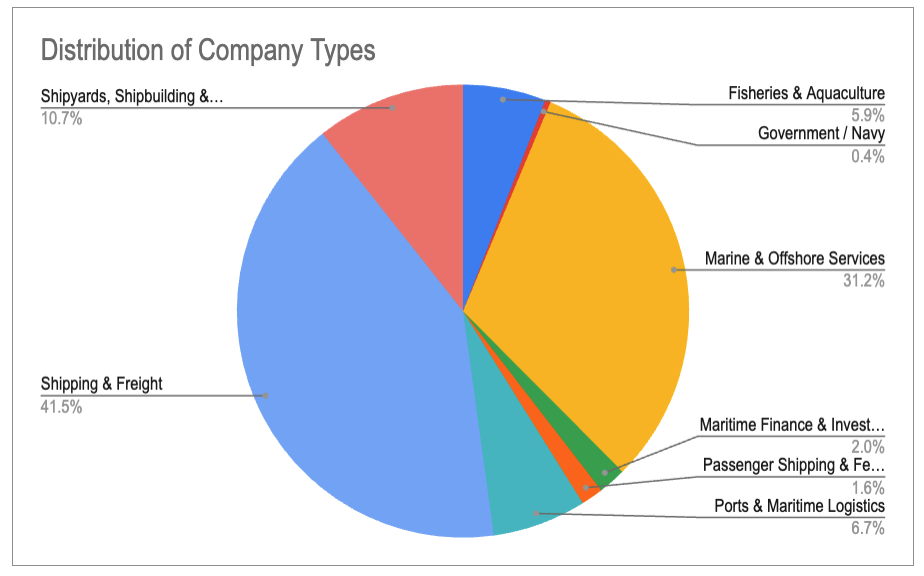
Infografia: Cydome